

Gli attacchi informatici raggiungono nuovi livelli di diffusione e sofisticazione. Il Rapporto Clusit di ottobre 2026 fotografa uno scenario in rapida evoluzione, nel quale l’intelligenza artificiale sta trasformando le minacce e il settore manifatturiero italiano emerge come uno dei principali bersagli del cybercrime.
La sicurezza informatica sta attraversando una fase di profonda trasformazione. Gli attacchi diventano più frequenti a livello globale e le tecniche si evolvono, costringendo le aziende a confrontarsi con minacce capaci di compromettere dati, infrastrutture e continuità operativa.
A rendere questo scenario ancora più complesso è l’intelligenza artificiale. La stessa tecnologia che sta rivoluzionando i processi aziendali offre nuove opportunità anche ai criminali informatici, permettendo di automatizzare alcune attività, rendere più credibili le frodi e accelerare le operazioni di attacco.
Cybercrime 2026: cosa emerge dal nuovo Rapporto Clusit
Nel primo semestre del 2026 sono stati registrati 4.911 incidenti informatici di particolare gravità nel mondo, il 71% in più rispetto allo stesso periodo del 2025. È il valore più elevato mai rilevato da Clusit in un singolo semestre.
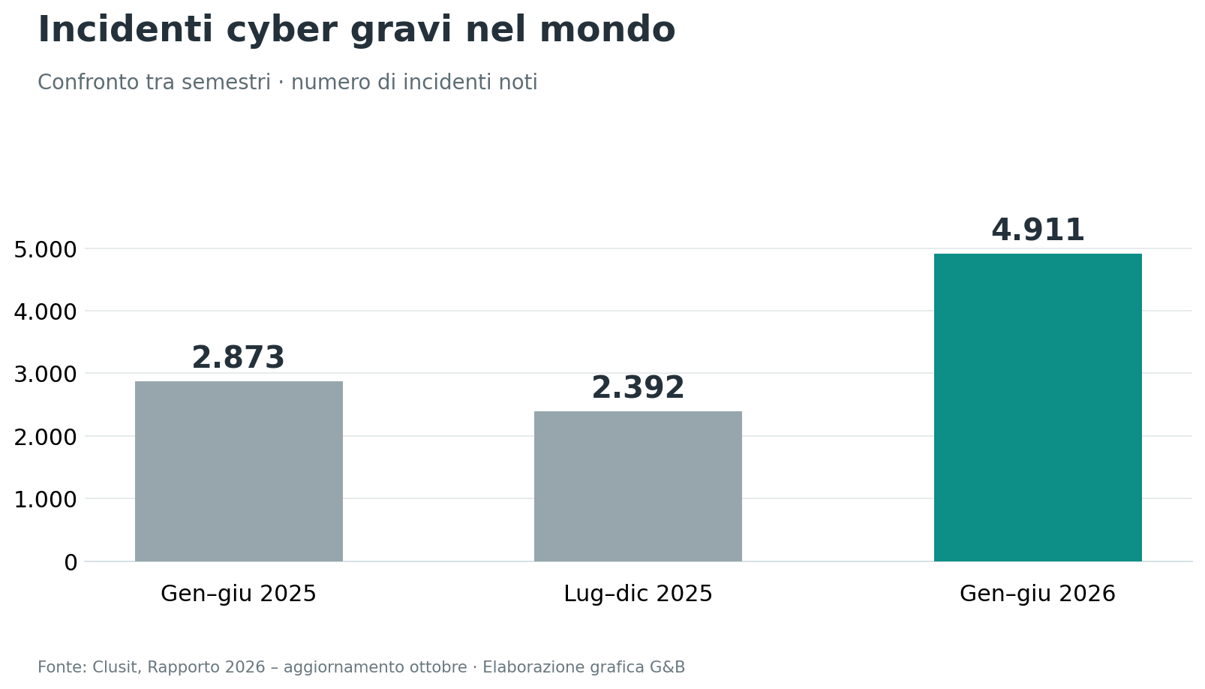 Figura 1. Incidenti cyber gravi nel mondo: confronto tra tre semestri.
L’intelligenza artificiale sta cambiando le regole del cybercrime
L’intelligenza artificiale non ha modificato gli obiettivi dei criminali informatici, che continuano a cercare dati, credenziali e guadagni economici. Sta però trasformando il modo in cui gli attacchi vengono preparati ed eseguiti, aumentando velocità, capacità di personalizzazione e possibilità di automazione.
Grazie all’AI generativa è possibile creare email di phishing estremamente credibili, prive degli errori che in passato rendevano riconoscibili molti tentativi di frode. I deepfake vocali e video possono inoltre simulare l’identità di dirigenti, colleghi o fornitori, rendendo sempre più difficile distinguere una comunicazione autentica da un tentativo di manipolazione.
Emblematico il caso Fideuram, di cui si è venuti a conoscenza poche settimane fa: l’allora presidente Paolo Molesini è stato ingannato attraverso falsi messaggi WhatsApp, apparentemente provenienti dall’amministratore delegato di Intesa Sanpaolo, e una telefonata nella quale sarebbe stata riprodotta con l’intelligenza artificiale la voce di un noto avvocato. La truffa ha portato a trasferimenti per circa 95 milioni di euro, in gran parte recuperati, ma con circa 36 milioni ancora mancanti secondo le ricostruzioni pubblicate a settembre. Un episodio che dimostra come l’intelligenza artificiale possa rendere estremamente credibili le frodi basate sull’impersonificazione, mettendo in difficoltà anche organizzazioni strutturate e manager esperti.
Un’ulteriore evoluzione riguarda il cosiddetto agentic hacking, richiamato anche dal Rapporto Clusit: l’utilizzo di agenti AI capaci di svolgere sequenze di attività con crescente autonomia, dalla raccolta di informazioni fino alla ricerca di vulnerabilità. Una prospettiva che potrebbe rendere gli attacchi ancora più rapidi e difficili da intercettare. L’intelligenza artificiale non è attualmente identificata dal report Clusit come la causa principale dell’aumento degli incidenti, ma rappresenta un fattore destinato a modificare profondamente il panorama della cybersecurity.
A questo si aggiunge un rischio interno alle organizzazioni: la Shadow AI, ovvero l’utilizzo non controllato di strumenti di intelligenza artificiale da parte dei dipendenti, con la possibilità di esporre involontariamente dati riservati e informazioni aziendali sensibili.
Aziende manifatturiere: quando un attacco informatico può fermare la produzione
Il dato sul manifatturiero merita particolare attenzione, soprattutto in un Paese come l’Italia, dove piccole e medie imprese costituiscono una parte fondamentale del sistema produttivo. In Italia, nel primo semestre 2026, 45 dei 245 incidenti noti hanno interessato il Manufacturing: il 18,4% del totale, contro il 5,4% a livello mondiale.
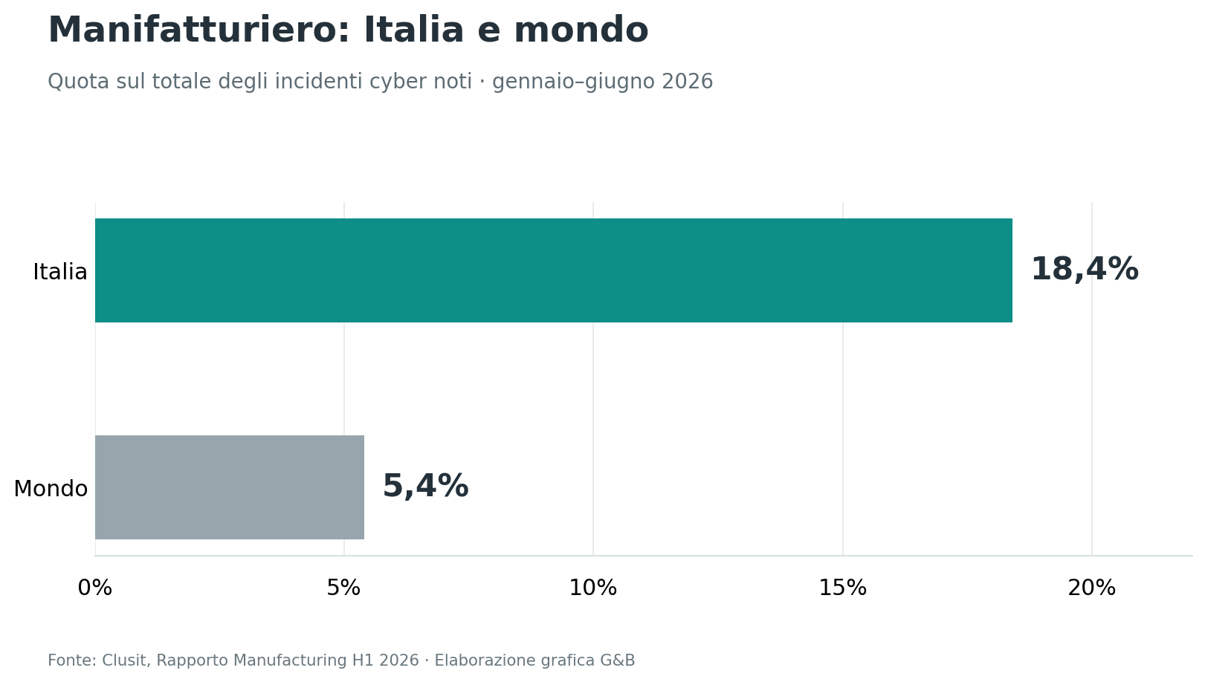 Figura 2. Peso del manifatturiero sul totale degli incidenti in Italia e nel mondo.
La digitalizzazione dei processi industriali ha progressivamente collegato macchinari, sistemi gestionali, infrastrutture IT e piattaforme di fornitori esterni. Questa integrazione ha portato importanti benefici in termini di efficienza, ma ha anche ampliato le possibili superfici di attacco. Un attacco ransomware, ad esempio, può compromettere il sistema gestionale di un’azienda, bloccare l’accesso agli ordini di produzione, rendere indisponibili i dati di magazzino o interrompere le comunicazioni con clienti e fornitori. Anche senza colpire direttamente i macchinari, un incidente informatico può quindi provocare un fermo produttivo con conseguenze economiche significative.
Un ulteriore elemento di vulnerabilità riguarda la crescente interconnessione tra le reti informatiche aziendali (IT) e i sistemi industriali (OT). Con l’Industria 4.0 questi due mondi sono sempre più integrati, portando importanti vantaggi in termini di efficienza, ma ampliando anche le possibili superfici di attacco. Un attacco cyber che colpisce inizialmente un computer degli uffici potrebbe propagarsi fino ai sistemi industriali, se le reti non sono adeguatamente separate e protette. Le conseguenze possono essere particolarmente gravi: dall’indisponibilità dei sistemi di supervisione fino all’interruzione della produzione, anche quando i macchinari non vengono direttamente compromessi.
Per questo la segmentazione delle reti IT e OT, insieme al controllo degli accessi e al monitoraggio delle comunicazioni tra i diversi sistemi, rappresenta una misura fondamentale per proteggere la continuità operativa delle aziende manifatturiere.
La gravità degli incidenti conferma la necessità di intervenire: nel campione italiano del manifatturiero, il 98% degli eventi osservati ricade nelle categorie High o Critical.
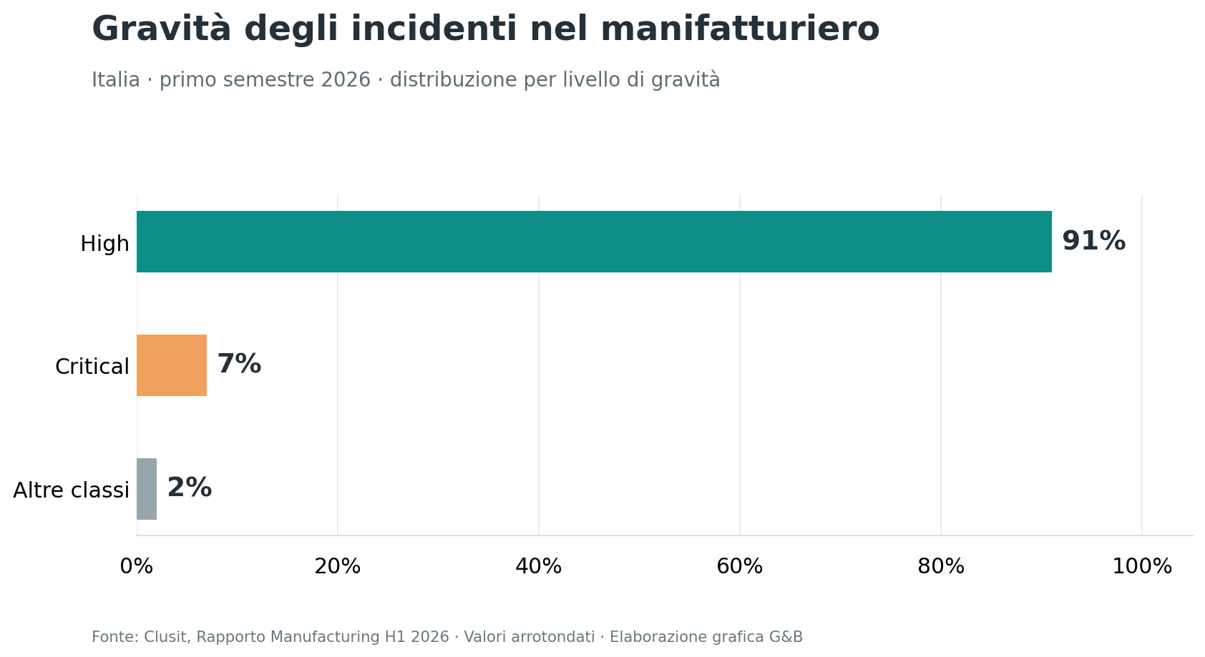 Figura 3. Distribuzione degli incidenti nel manifatturiero italiano per livello di gravità.
Per le PMI manifatturiere, che non sempre dispongono di strutture IT interne dedicate alla cybersecurity, la protezione delle infrastrutture digitali diventa quindi una condizione essenziale per garantire la continuità operativa.
Cybersecurity aziendale: dalla protezione alla prevenzione
Di fronte a minacce sempre più sofisticate, antivirus e firewall continuano a essere strumenti importanti, ma non sono più sufficienti se utilizzati isolatamente. Le aziende devono adottare un approccio integrato alla sicurezza informatica, che combini monitoraggio continuo delle reti, rilevamento tempestivo delle minacce, protezione degli accessi, gestione delle vulnerabilità e procedure di backup e ripristino verificate.
Nel settore manifatturiero assumono particolare importanza anche la segmentazione delle reti IT e OT, il controllo degli accessi remoti e la predisposizione di piani di continuità operativa capaci di limitare le conseguenze di un eventuale incidente. L’intelligenza artificiale può essere un alleato anche nella difesa, supportando l’identificazione di anomalie e l’analisi di comportamenti sospetti, con l’obiettivo di accelerare il rilevamento e la risposta agli attacchi.
La cybersecurity non riguarda più soltanto la protezione dei dati, ma la capacità stessa dell’azienda di continuare a operare.
E’ in questo scenario che il nostro team di professionisti è in grado di affiancare le imprese nella protezione delle proprie infrastrutture IT e nella definizione di soluzioni di sicurezza informatica adeguate al loro livello di rischio. Il nostro obiettivo è ridurre l’esposizione agli attacchi e tutelare la continuità del tuo business.
 G&B Group da oltre 10 anni partner di WatchGuard e attualmente Gold Partner per le soluzioni di sicurezza informatica. Siamo in grado di gestire un’ampia gamma di appliance hardware, virtuali e Cloud UTM, per garantire a ogni organizzazione i più completi e sofisticati servizi di cybersecurity.
Se hai bisogno di un supporto per sviluppare il tuo piano per la sicurezza aziendale, CONTATTACI, metteremo la nostra esperienza al tuo servizio.
Articolo a cura di Enrico Valtolina
Network & Cyberber Security Specialist


