

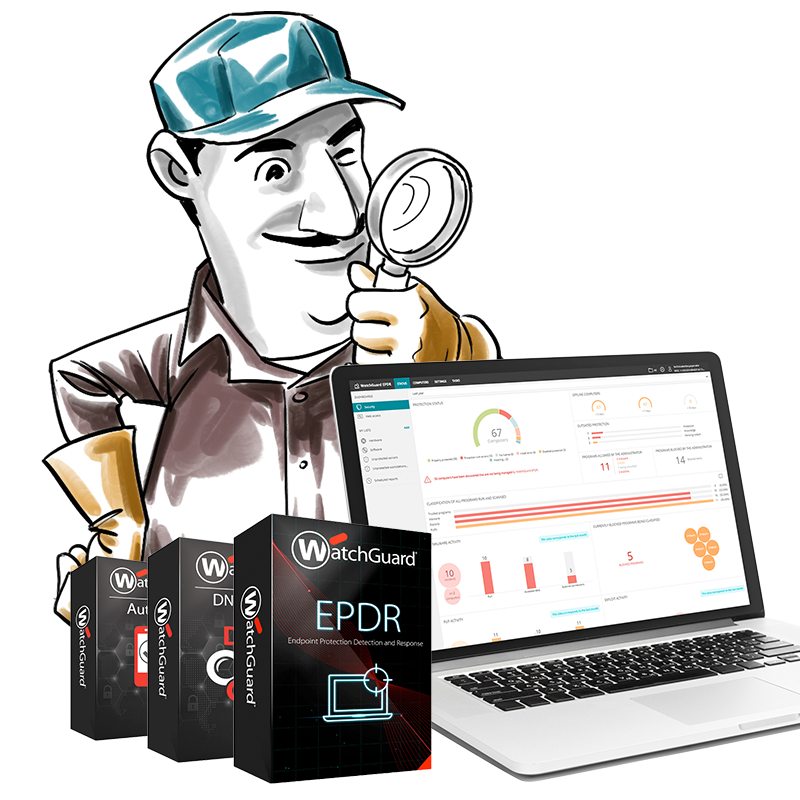
Il nostro team di esperti di sicurezza informatica analizza qualsiasi attività sospetta potenzialmente legata all’hacking e indaga sugli indicatori di attacco per trovare tecniche di evasione e compromissione. I nostri sistemi EPDR (Endpoint Protection, Detection and Response) cercano anche in modo proattivo modelli di comportamento anomalo non identificati in precedenza sulla rete per aiutare i clienti a mantenere i loro dispositivi protetti.
Con l’aumento della complessità dell’infrastruttura tecnologica, le organizzazioni stanno faticando a trovare le competenze e le risorse di cui hanno bisogno per monitorare e gestire i rischi connessi alla sicurezza degli endpoint, che rappresentano l’obiettivo principale della maggior parte degli attacchi informatici.
Le tecnologie di protezione degli endpoint tradizionali, incentrate sulla prevenzione, sono valide per minacce note e comportamenti dannosi, ma non sono sufficienti in caso di minacce informatiche avanzate. Dai vettori di compromissione più diffusi alle nuove minacce, gli autori degli attacchi sono sempre alla ricerca di nuovi modi per eludere le notifiche IT, sfuggire alle misure di difesa e sfruttare le vulnerabilità emergenti.
Quali sfide affrontano le aziende quando cercano di adottare soluzioni di sicurezza degli endpoint?
Sovraccarico di alert
Le organizzazioni ricevono ogni settimana migliaia di alert relativi ai malware, di cui soltanto il 19% viene reputato affidabile, mentre solo il 4% diventa oggetto di ulteriori indagini. Due terzi del tempo degli amministratori della sicurezza informatica sono dedicati alla gestione degli alert relativi a malware.
Complessità
I professionisti della sicurezza possono avere difficoltà a gestire un numero troppo elevato di strumenti di sicurezza informatica scollegati, a causa del numero di tecnologie usate, della mancanza di competenze in-house e del tempo necessario per identificare le minacce.
Prestazioni scadenti
Poiché spesso le soluzioni di sicurezza degli endpoint richiedono l’installazione e la gestione di più agenti su ogni computer, server e laptop monitorato, è possibile incorrere in errori gravi, prestazioni scadenti e consumo elevato di risorse.
WatchGuard EPDR
Dalla prevenzione alla risposta: sicurezza avanzata degli endpoint
WatchGuard EPDR è una soluzione cloud innovativa per la sicurezza informatica pensata per computer, laptop e server che automatizza la prevenzione, il rilevamento, il contenimento e la risposta a qualsiasi minaccia avanzata, dal malware zero day al ransomware, fino ai tentativi di phishing e agli exploit in memoria, compresi gli attacchi malwareless e fileless, sia all’interno che all’esterno della rete.
A differenza di altre soluzioni, unisce la più ampia gamma di tecnologie di protezione degli endpoint (EPP) con le funzionalità di rilevamento e risposta (EDR) automatizzate. Integra inoltre due servizi, gestiti dagli esperti di WatchGuard, che vengono erogati come una funzione della soluzione: Servizio Zero Trust Application (classificazione al 100% delle applicazioni) e Servizio di ricerca delle minacce (rilevamento di hacker e utenti interni malevoli).
Semplificazione della sicurezza
Facilità d’uso e di gestione
Funzionalità EDR automatizzate
WatchGuard EPDR integra in un’unica soluzione le tecnologie destinate agli endpoint tradizionali e le funzionalità innovative e adattive di protezione, rilevamento e risposta. I professionisti IT possono quindi affrontare le minacce informatiche avanzate ricorrendo alle tecnologie di sicurezza avanzate seguenti:
Tecnologie di prevenzione tradizionali
- Firewall personale o gestito (IDS)
- Controllo dispositivi
- Intelligenza collettiva
- Elenco non consentiti / Elenco consentiti
- Antimalware multivettoriale permanente e scansione on-demand
- Euristica pre-esecuzione
- Filtro degli URL e navigazione Web
- Antiphishing
- Antimanomissione
- Correzione e rollback
Tecnologie di sicurezza avanzate
- Monitoraggio continuo degli endpoint con EDR
- Apprendimento automatico basato su cloud che classifica il 100% dei processi (APT, ransomware, rootkit, ecc.)
- Sandboxing in ambienti reali
- Protezione anti-exploit
- Ricerca delle minacce, tra cui analisi comportamentale e rilevamento degli IoA (indicatori di attacco) per individuare gli attacchi Living off the Land (LotL)
- Indicatori di attacco collegati al MITRE ATT&CK Framework
- Rilevamento e prevenzione di attacchi RDP
- Funzionalità di contenimento e correzione, come isolamento del computer e blocco del programma tramite hash o nome.
WatchGuard NDR
Rilevamento e risposta di rete basati sull’intelligenza artificiale
WatchGuard NDR (Network Detection & Response) utilizza reti neurali e apprendimento automatico per analizzare i dati NetFlow e rilevare le minacce che eludono le difese perimetrali. Identifica il traffico di comando e controllo, i movimenti laterali, il beaconing, la scansione, i modelli di accesso anomali e i trasferimenti di dati sospetti, rivelando attacchi nascosti nel traffico di rete.
Si integra perfettamente con WatchGuard Firebox oltre che Firewall, router e switch di terze parti. WatchGuard NDR interviene tempestivamente negli attacchi ransomware, prima che si diffondano. Integrato con i flussi di lavoro ThreatSync XDR, consente di contenere rapidamente le minacce e di limitarne l’impatto sulle reti interne e dei partner.

Rilevamento intelligente delle minacce
WatchGuard NDR analizza i dati NetFlow per individuare attività anomale, movimenti laterali, comunicazioni di comando e controllo e trasferimenti sospetti.

Visibilità completa sulla rete
Monitoraggio continuo dell’infrastruttura per rilevare rischi nascosti, dispositivi non autorizzati e comportamenti anomali. WatcGuard NDR offre inoltre report automatici e indicazioni per le azioni correttive.

Risposta e contenimento
WatchGuard ThreatSync XDR
Accelerazione di Threat Detection and Response con XDR
L’XDR (Extended Detection and Response) è un elemento essenziale della moderna sicurezza informatica. La soluzione WatchGuard ThreatSync XDR offre visibilità unificata, correlazione degli avvisi e risposta orchestrata alle minacce. Si adatta a qualsiasi organizzazione, indipendentemente dal budget, dalle dimensioni o dalla complessità.
ThreatSync XDR aumenta la precisione e velocizza le indagini e le correzioni degli avvisi unificando automaticamente i dati degli avvisi dello stack di sicurezza WatchGuard in un’unica interfaccia. Con ThreatSync XDR ottieni un quadro completo delle minacce e del contesto dei rilevamenti incrociati da un unico pannello di controllo.

Visibilità unificata
Con TreatSync XDR ottieni un quadro completo delle minacce e del contesto dei rilevamenti incrociati da un unico pannello di controllo.

Priorità degli incidenti
Assegnazione delle priorità degli incidenti, per comprendere meglio il livello di rischio della minaccia e sapere precisamente da dove iniziare per agire più rapidamente.

Velocizza il ripristino
Con ThreatSync XDR si riduce il tempo medio di risposta (MTTR) e si eliminano gli ostacoli che rallentano un team di sicurezza.
ThreatSync XDR di WatchGuard fornisce ai team di sicurezza un centro centralizzato di intelligence per la risposta agli incidenti. Questo centro consolida, correla e risponde agli incidenti di sicurezza, rendendo più veloce ed efficace gestire e affrontare le minacce alla sicurezza.
Vuoi saperne di più sui nostri sistemi di sicurezza informatica?
Contattaci senza impegno


